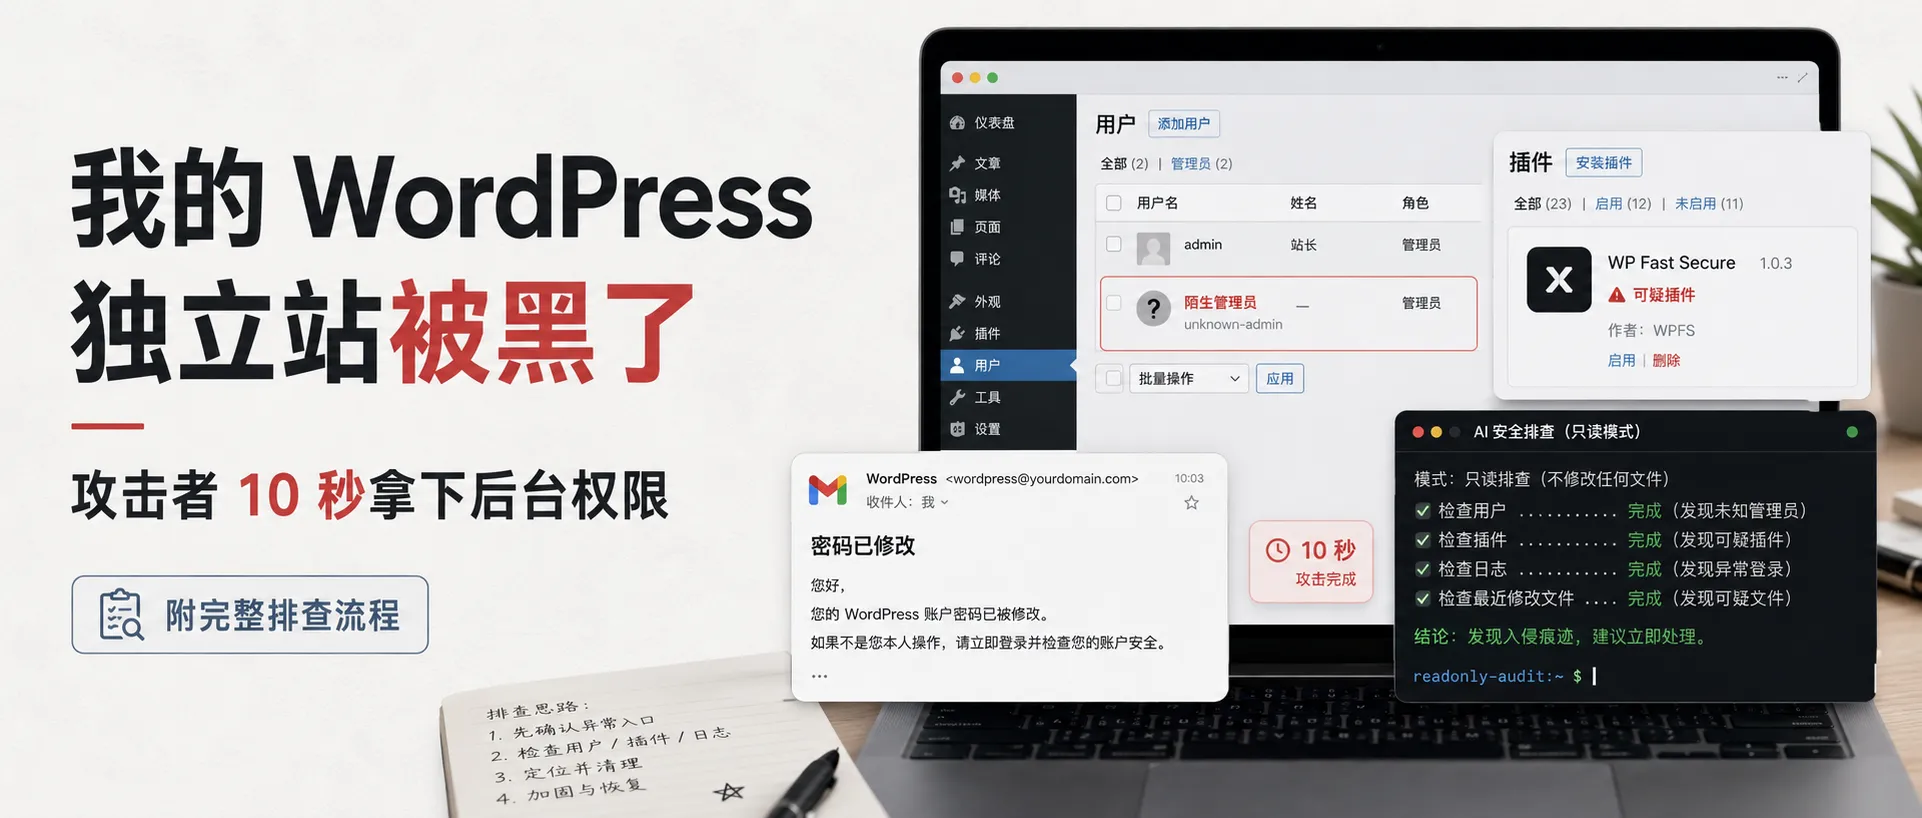
跟各位朋友汇报下:我的独立站被入侵了,攻击者从创建管理员账号到上传并激活恶意插件,只用了 10 秒。
它盯上的不是网站本身,而是这个站背后的东西:订单数据、客户信息,和 Stripe、PayPal 的支付密钥。
如果你也做独立站——尤其是 WordPress + WooCommerce 这种自己搭的站——这篇文章是写给你的。
起因:一封”密码已修改”的邮件#
先说下背景。我的独立站是Ai集合 WordPress 搭的,之前写过一篇《我用 Codex 搭了一个 WordPress 独立站》。站跑起来之后,最近这段时间我把精力基本都花在了更新内容上:加商品、调 SEO 标题、盯流量数据、改页面排版发社媒。
WordPress 核心版本?很久没动过了——站一直能用,就一直没管。
我一直在更新我的网站,却从来没更新过”网站本身”。 这句话,是这次事故的完整前因。
昨天我收到一封系统邮件:我的 WordPress 登录密码被修改了。
第一反应是钓鱼。现在垃圾邮件这么多,谁都会先怀疑一下。
但转念一想,还是查一下吧。我让 AI 连上服务器做了个只读排查——不登录后台、不改任何数据,只看状态。
结果出来我愣住了:
- 后台多了一个陌生的管理员账号;
- 有一条陌生的 Windows 会话登录过;
- 一个没见过的插件被上传并激活了;
- 我的账号密码,确实被改了。
不是钓鱼,是真的被入侵了,而且攻击者当时还有活动权限。更讽刺的是,网站首页居然还能正常打开——表面一切正常,后台里已经住进了一个陌生人。
攻击者的 10 秒,做了什么#
AI 把证据链按时间排出来后,我盯着看了很久:
| 时间 | 攻击者做了什么 |
|---|---|
| 15:19:40 | 创建陌生管理员账号 |
| 15:19:44 | 用新账号登录后台 |
| 15:19:47 | 上传恶意插件 |
| 15:19:50 | 激活插件 |
| 随后 | 开始偷数据(读配置、导出数据) |
从建号到激活后门,10 秒。同一时间,我的账号被改了密码。
这个速度说明,背后是一套自动化攻击工具:发现漏洞 → 打进去 → 建号 → 装后门 → 偷数据,全自动。
更吓人的在后面:恶意程序读取了网站配置、数据库密码、各种 API Key,以及 Stripe、PayPal 和订单相关的数据,导出请求成功返回了内容。
也就是说:如果你的站接了支付,订单数据可能已经不在了。
独立站被黑,最怕的是这四件事#
很多人觉得”我又不是大公司,谁稀罕黑我”。但独立站被黑的代价,是这四件事:
1. 收款被劫持。 攻击者拿到 Stripe、PayPal 的 API Key,可以偷偷把收款方式改成自己的。客户照常下单,钱进了别人口袋,你可能要等对账才发现。
2. 客户数据泄露。 订单里有买家的姓名、地址、电话、邮箱。这些数据一旦被拖走,可能被拿去精准诈骗——而你作为站长,要替这份泄露负责。
3. 网站被降权。 被植入的垃圾页面和隐藏链接会被 Google 收录,独立站流量一掉就是断崖式的,比黑你首页狠多了。
4. 服务器被当肉鸡。 你的带宽、IP 会被拿去发垃圾邮件、挖矿、攻击别人。你花钱买的服务器,成了攻击者的打工仔。
查了下,中招的不止我一个#
处置过程中我搜了一下,发现这不是个例。2026 年 7 月刚曝光的 WP2Shell 漏洞链,攻击方式和我遇到的一模一样:
不需要登录你的网站,攻击者就能远程拿到后台权限,然后建管理员账号、传后门插件。
就这么简单,而且是全程自动化的,几分钟就能扫几十万个站。
中招面有多大?安全公司估计受影响的 WordPress 站点有 860 万个;监测到的攻击尝试就有数万次,后门管理员账号被建了上百个。连美国 CISA 都把它列入了”已知被利用漏洞”名单,催着大家赶紧补。
(想啃技术细节的,可以看 Wordfence 的分析:WP2Shell: WordPress Exploit Technical Analysis and Real Attack Data ↗)
说人话:这不是我密码弱,也不是我乱装插件,是 WordPress 核心的锅。
我这种用 WordPress 搭的普通独立站,一样在自动化扫描的攻击范围内。不是谁选中了我,是轮到了我。
而我,正好就是那个”一直没更新”的人:天天更新网站内容,却让 WordPress 核心停在旧版本上。漏洞就是这么进来的。
如果你用 WordPress 做独立站,今天先别管 SEO,先去把版本更新了。 这次的漏洞波及面很广——6.9.5 以下的版本,基本都在攻击范围内。别纠结自己具体是哪个版本,只要不是最新版,就先当自己可能中招,按下面的清单过一遍。攻击是自动化的,它不会等你忙完这阵子。
我是怎么处置的:七步,一步没省#
先说明一点:出事后第一反应不是改密码。因为恶意插件和攻击者会话还在,你改完的新密码,一样可能被再次截获。
我按流程做了七件事:
- 保存证据:数据库、恶意文件、日志,先打包留档;
- 封锁恶意端点、隔离恶意插件:让后门先断网;
- 注销全部 WordPress 会话:包括攻击者的;
- 禁用所有陌生管理员账号;
- 恢复我的账号,走邮箱验证重新设置密码;
- 深挖后门:检查还有没有其他后门、被动过的文件,把攻击者的”后路”彻底断掉;
- 轮换密钥:见下面的清单。
全程是 AI 带着一步步做的,它反复强调”先只读确认,确认了再动手”。我的体感是:有人带着、按清单走,比我慌了乱改强一百倍。
给大家的 10 分钟自查清单#
不管中没中招,我都建议按顺序看一遍,快的话 10 分钟:
- 看用户:后台 → 用户。有没有不是你创建的管理员账号?陌生邮箱、没见过的用户名,都是红旗。
- 看插件:后台 → 插件。有没有不认识的?有没有显示”已禁用”但一直在偷偷跑的?
- 看邮箱:设置 → 常规。管理员邮箱是不是你自己的?
- 看会话:有没有你不认识的登录记录(设备、地区、时间)?
- 看收款配置:WooCommerce → 设置 → 支付。收款账号、API Key 是不是还是你自己的?
- 看订单:有没有不认识的”测试订单”?0 元订单、陌生地址的订单,都是红旗。
- 看版本:这次的漏洞波及面很广,6.9.5 以下的版本基本都在攻击范围内。别纠结具体是哪个版本号——只要不是最新版,就顺手更新一下。做内容的人最容易跳过这条——天天更新商品,唯独不更新程序。
- 看日志(进阶):会看服务器日志的话,搜几个关键词——
wp-json/batch/v1、admin-ajax.php、update.php?action=upload-plugin,看看有没有可疑请求。
不想自己看?把这段话丢给 AI#
我这次的排查和处置,基本都是 AI 干的。如果你会用带工具能力的 AI(Claude Code、Codex 这类能连服务器的),直接把下面这段话丢给它:
我怀疑我的 WordPress 被入侵了。请帮我做一次只读排查,不要修改任何线上数据:
1. 检查后台是否新增了陌生管理员账号(列出用户与创建时间)
2. 列出所有已安装插件,标记可疑项
3. 检查服务器日志里的可疑请求(比如 wp-json/batch/v1、admin-ajax.php、插件上传)
4. 检查主题和插件目录里近期新增或被动过的 PHP 文件
5. 检查 wp-config.php、数据库凭据是否有泄露迹象
按风险从高到低给我一份报告和处置顺序,在我确认之前不要执行任何修改。几个前提,先说清楚:
- 排查前先别登录后台、别改密码——你可能是在给攻击者演示”这里有人”。
- 给 AI 的权限要”只读优先”,先出报告,再动手。
- 做独立站的,可以在提示词里再加一条:检查 WooCommerce 的支付配置和收款账号有没有被改——这是我这次最紧张的地方。
- 不放心的话,花点钱找专门的安全服务商彻底清理,也不丢人,术业有专攻。
出了这种事,该轮换什么#
只要确认被入侵过,下面这些全都要轮换,一个都别省:
- WordPress 后台密码和所有管理员密码;
- 数据库密码;
- 管理员邮箱——如果这个密码在别处也用过,那个账号也要改,并开启两步验证;
- Stripe、PayPal 等支付平台的 API Key 和账号密码(开启两步验证);
- 核对收款账户:支付后台绑定的收款账号、银行卡还是不是你的——攻击者改收款方式这种事,发现越晚亏越多;
- SMTP 邮件配置的密钥;
- Cloudflare 等 CDN 的 API Token。
文件清理得再干净,只要有一个密钥还在攻击者手里,复发只是时间问题。
最后说几句#
这次的事,给我最大的感受不是”技术好难”,而是三个字:会复发。
网站被打,多数时候不是因为你弱,而是因为你在攻击范围里——自动化工具每天扫几百万个站点,扫到顺手就打了,没扫到就去下一个。
安全不是一道永久生效的锁,而是一道需要定期检查的锁。
特别是用 AI 搭的站——站是 AI 帮你搭起来的,但安全这件事,得你自己盯着。这不怪 AI,只怪攻击者的工具也在”进步”。
这次最讽刺的一件事是:我一直在更新网站,更新商品、更新 SEO、更新页面,唯独没更新过 WordPress 本身。 内容更新和软件更新是两件事——前者帮你赚钱,后者防止有人把你赚的钱转走。两个都不能拖。
我的复盘就一句话:处理完别觉得完事了,每个月花 10 分钟看一遍自查清单,比出事之后熬两天夜强。
相关阅读:我用 Codex 搭了一个 WordPress 独立站——站是怎么搭起来的,搭完之后该补哪些安全功课,两篇一起看更完整。
我是良逍,最近主要在折腾 AI 产品、独立开发和出海工具。
这个号会记录我自己实测过的工具、踩过的坑,以及从想法到产品上线的过程。
如果你也在折腾 AI 工具、独立开发或出海产品,可以来找我交流:liangxiao-20